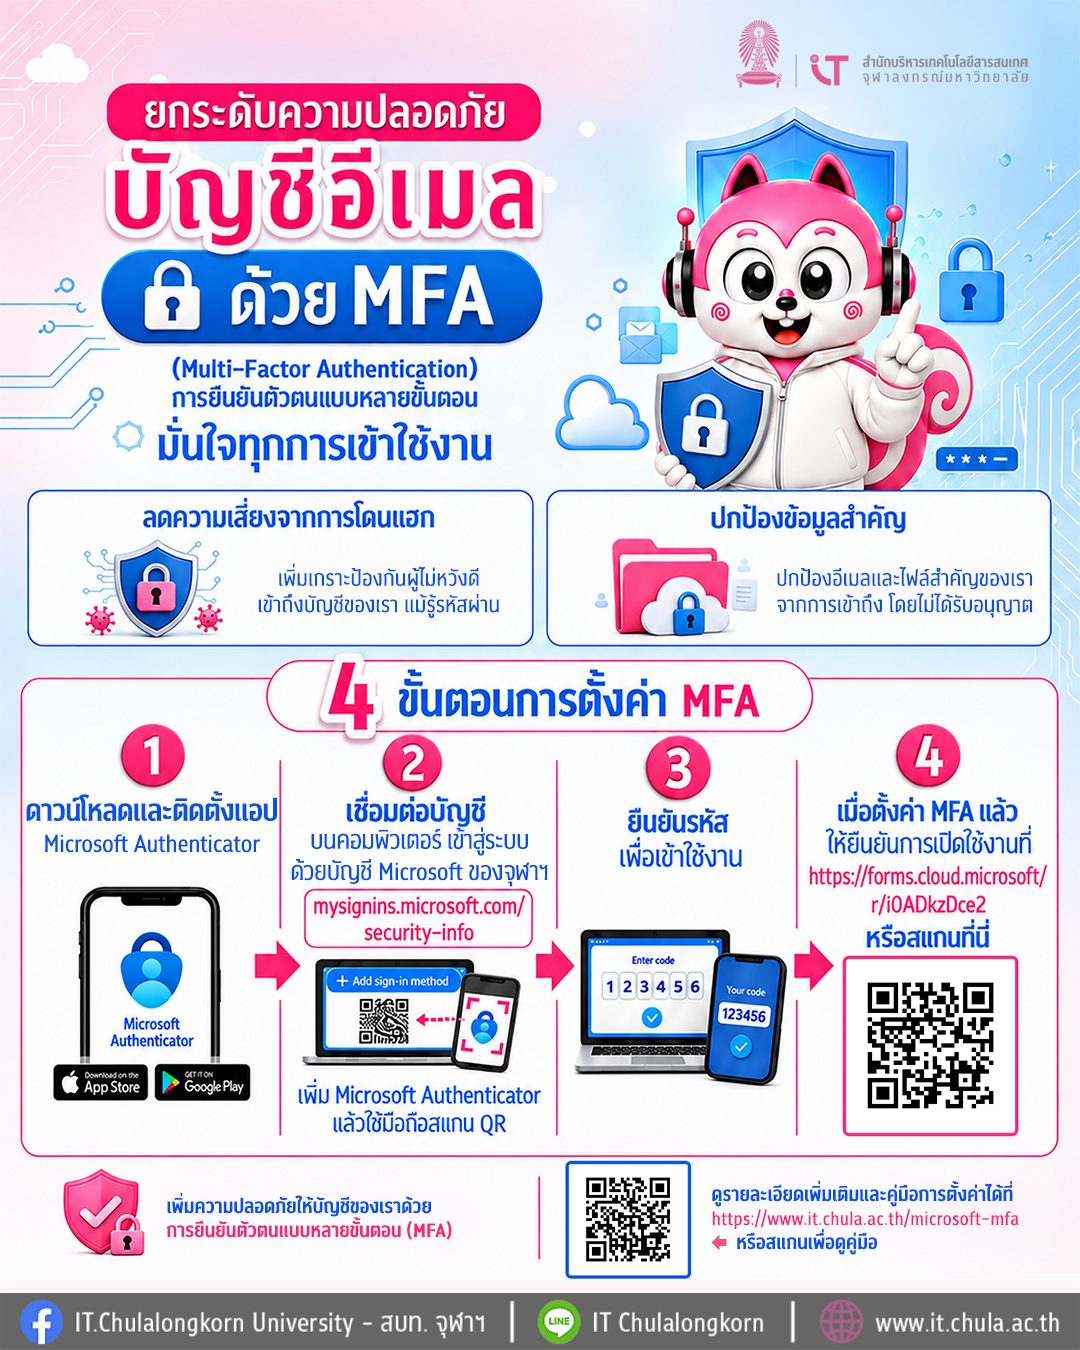
สำนักบริหารเทคโนโลยีสารสนเทศ (สบท.) ขอเชิญชวนอาจารย์ นิสิต และบุคลากรทุกท่าน ร่วมยกระดับความปลอดภัยให้กับบัญชีอีเมลของท่าน ด้วยการเปิดใช้งาน ระบบยืนยันตัวตนแบบหลายขั้นตอน หรือ MFA (Multi-Factor Authentication) เพื่อป้องกันการเข้าถึงข้อมูลจากผู้ไม่หวังดี แม้ในกรณีที่รหัสผ่าน (Password) รั่วไหล
โดยระยะแรก เริ่มตั้งแต่ 1 กันยายน 2569 จะเปิดให้ผู้ใช้งานที่สนใจตั้งค่าสามารถเริ่มใช้งานได้โดยสมัครใจ
และจะเริ่มบังคับให้ผู้ใช้งานทุกคน เปิดใช้งาน MFA ภายในปี 2570
การยืนยันตัวตนแบบหลายขั้นตอน (MFA) คืออะไร ?
MFA (Multi-Factor Authentication) หรือ การยืนยันตัวตนแบบหลายขั้นตอน คือระบบรักษาความปลอดภัยที่ปกป้องการเข้าถึงอีเมล รวมถึงบัญชี Microsoft ของคุณ โดยเปิดใช้งานขั้นตอนการตรวจสอบตัวตนเพิ่มเติมจากการพิมพ์เพียงรหัสผ่าน (Password) เช่น การระบุรหัส OTP ผ่านแอปพลิเคชัน
ทำไมต้องเปิดใช้งาน MFA
- ลดความเสี่ยงจากการโดนแฮก เพิ่มเกราะป้องกันอีกชั้น ทำให้ผู้ไม่หวังดีไม่สามารถล็อกอินเข้าสู่บัญชีได้ แม้จะทราบรหัสผ่านของเราก็ตาม
- ปกป้องข้อมูลสำคัญ เซฟทั้งอีเมลและไฟล์เอกสารสำคัญที่จัดเก็บอยู่ใน OneDrive จากการเข้าถึงโดยไม่ได้รับอนุญาต
เมื่อเปิดใช้งาน MFA จะมีผลกับโปรแกรมใดบ้าง
โปรแกรมที่ต้องใช้บัญชีอีเมลมหาวิทยาลัยในการ Login เช่น
- อีเมล,แอปต่าง ๆ บน Microsoft 365
- แอปบน Google Workspace
- Zoom
- Adobe
- Foxit
4 ขั้นตอนการตั้งค่า MFA อย่างง่าย (ทำตามได้ทันที)
ขั้นตอนที่ 1: ดาวน์โหลดและติดตั้งแอปพลิเคชัน โหลดแอปพลิเคชัน Microsoft Authenticator ลงบนสมาร์ทโฟนของท่าน
ขั้นตอนที่ 2: ล็อกอินและเชื่อมต่อบัญชี บนเครื่องคอมพิวเตอร์ เข้า URL mysignins.microsoft.com/security-info แล้วเข้าสู่ระบบด้วยบัญชี Microsoft ของจุฬาฯ เลือก เพิ่มวิธีลงชื่อเข้าใช้ → Microsoft Authenticator และทำตามคำแนะนำ จากนั้นใช้แอปบนมือถือสแกน QR Code ที่แสดงบนคอมพิวเตอร์
ขั้นตอนที่ 3: ยืนยันรหัสเข้าใช้งาน ระบบจะแสดงตัวเลขบนหน้าจอคอมพิวเตอร์ ให้ท่านนำตัวเลขนั้นมากดยืนยันในแอปพลิเคชันบนสมาร์ทโฟนให้ตรงกัน
ขั้นตอนที่ 4: ยืนยันการเปิดใช้งาน (สำคัญมาก 🌟) เมื่อทำการตั้งค่า MFA บนแอปพลิเคชันเรียบร้อยแล้ว ท่านต้องเข้าไปกดยืนยันการเปิดใช้งานระบบ ที่ forms.cloud.microsoft/r/i0ADkzDce2 จึงจะถือว่าเสร็จสมบูรณ์